
Mau jualan Wi-Fi voucher di kampung, warung kopi, atau kos-kosan? Polanya hampir selalu sama: pelanggan konek ke Wi-Fi, muncul halaman login, masukkan kode voucher, lalu internet jalan dengan kecepatan sesuai paket. Di MikroTik, semua itu dikerjakan fitur Hotspot. Masalahnya, menyetel Hotspot dari nol lewat Winbox cukup panjang: IP, pool, DHCP, profil server, profil user, dan puluhan user voucher yang harus diketik satu per satu.
Di tutorial ini kita pakai generator Hotspot + Voucher di sii.ai.id. Alatnya gratis, berbahasa Indonesia, dan langsung membuatkan script RouterOS 7 lengkap dengan voucher acak. Script contoh di artikel ini adalah keluaran asli generator, dan sudah kami jalankan di router uji (CHR RouterOS 7.25) sampai benar-benar ada "pelanggan" yang login pakai voucher.
Daftar Isi
- Cara kerja Hotspot MikroTik
- Yang perlu disiapkan
- Langkah membuat script di sii.ai.id
- Script lengkap dan penjelasannya
- Hasil uji di router lab
- Cara mengecek di router kamu
- Session-timeout bukan masa aktif
- Masalah umum dan solusinya
- Tanya jawab
- Referensi
1. Cara Kerja Hotspot MikroTik
Hotspot adalah captive portal: semua perangkat yang tersambung ke interface hotspot dianggap "belum login" sampai berhasil memasukkan username dan password. Selama belum login, router menahan lalu lintas ke internet dan membelokkan setiap permintaan web (HTTP) ke halaman login. Begitu login berhasil, router mencatat perangkat itu sebagai user aktif dan membuatkan antrean (queue) dinamis sesuai limit kecepatan paketnya.
| Komponen | Fungsinya | Nama di script |
|---|---|---|
| IP + pool + DHCP | Memberi IP otomatis ke HP pelanggan | hs-pool, hs-dhcp |
| Profil server hotspot | Alamat halaman login, cara login (CHAP, cookie), folder HTML | hsprof1 |
| Server hotspot | Menyalakan hotspot di interface tertentu | hotspot1 |
| Profil user (paket) | Limit kecepatan, jumlah perangkat per akun, batas lama login | Harian-5M, Mingguan-10M, Bulanan-20M |
| User (voucher) | Kode yang dibagikan ke pelanggan | kode acak, comment=voucher |
2. Yang Perlu Disiapkan
- MikroTik dengan RouterOS 7. Router uji kami memakai 7.25. Cek versi di System > Resources.
- Router sudah bisa internet dan sudah punya NAT (masquerade). Script hotspot ini tidak membuat NAT. Kalau routermu masih kosong, jalankan dulu alat Setup Dasar di sii.ai.id (WAN, LAN, DNS, NAT, jam).
- Satu port khusus untuk hotspot, misalnya
ether2yang menuju access point. Sebaiknya port ini tidak dipakai jaringan lain dan tidak menjadi anggota bridge. Kalau AP-mu memang terpasang di bridge, isi kolom interface dengan nama bridge-nya. - Access point dalam mode bridge/AP (bukan router), supaya HP pelanggan langsung mendapat IP dari MikroTik.
- Backup dulu sebelum menempel script apa pun:
/system backup save name=sebelum-script3. Langkah Membuat Script di sii.ai.id
Buka sii.ai.id/#hotspot. Alat Hotspot + Voucher ada di grup menu Hotspot. Formulirnya dibagi tiga tab, dan script di panel Terminal langsung berubah setiap kali kamu mengetik.
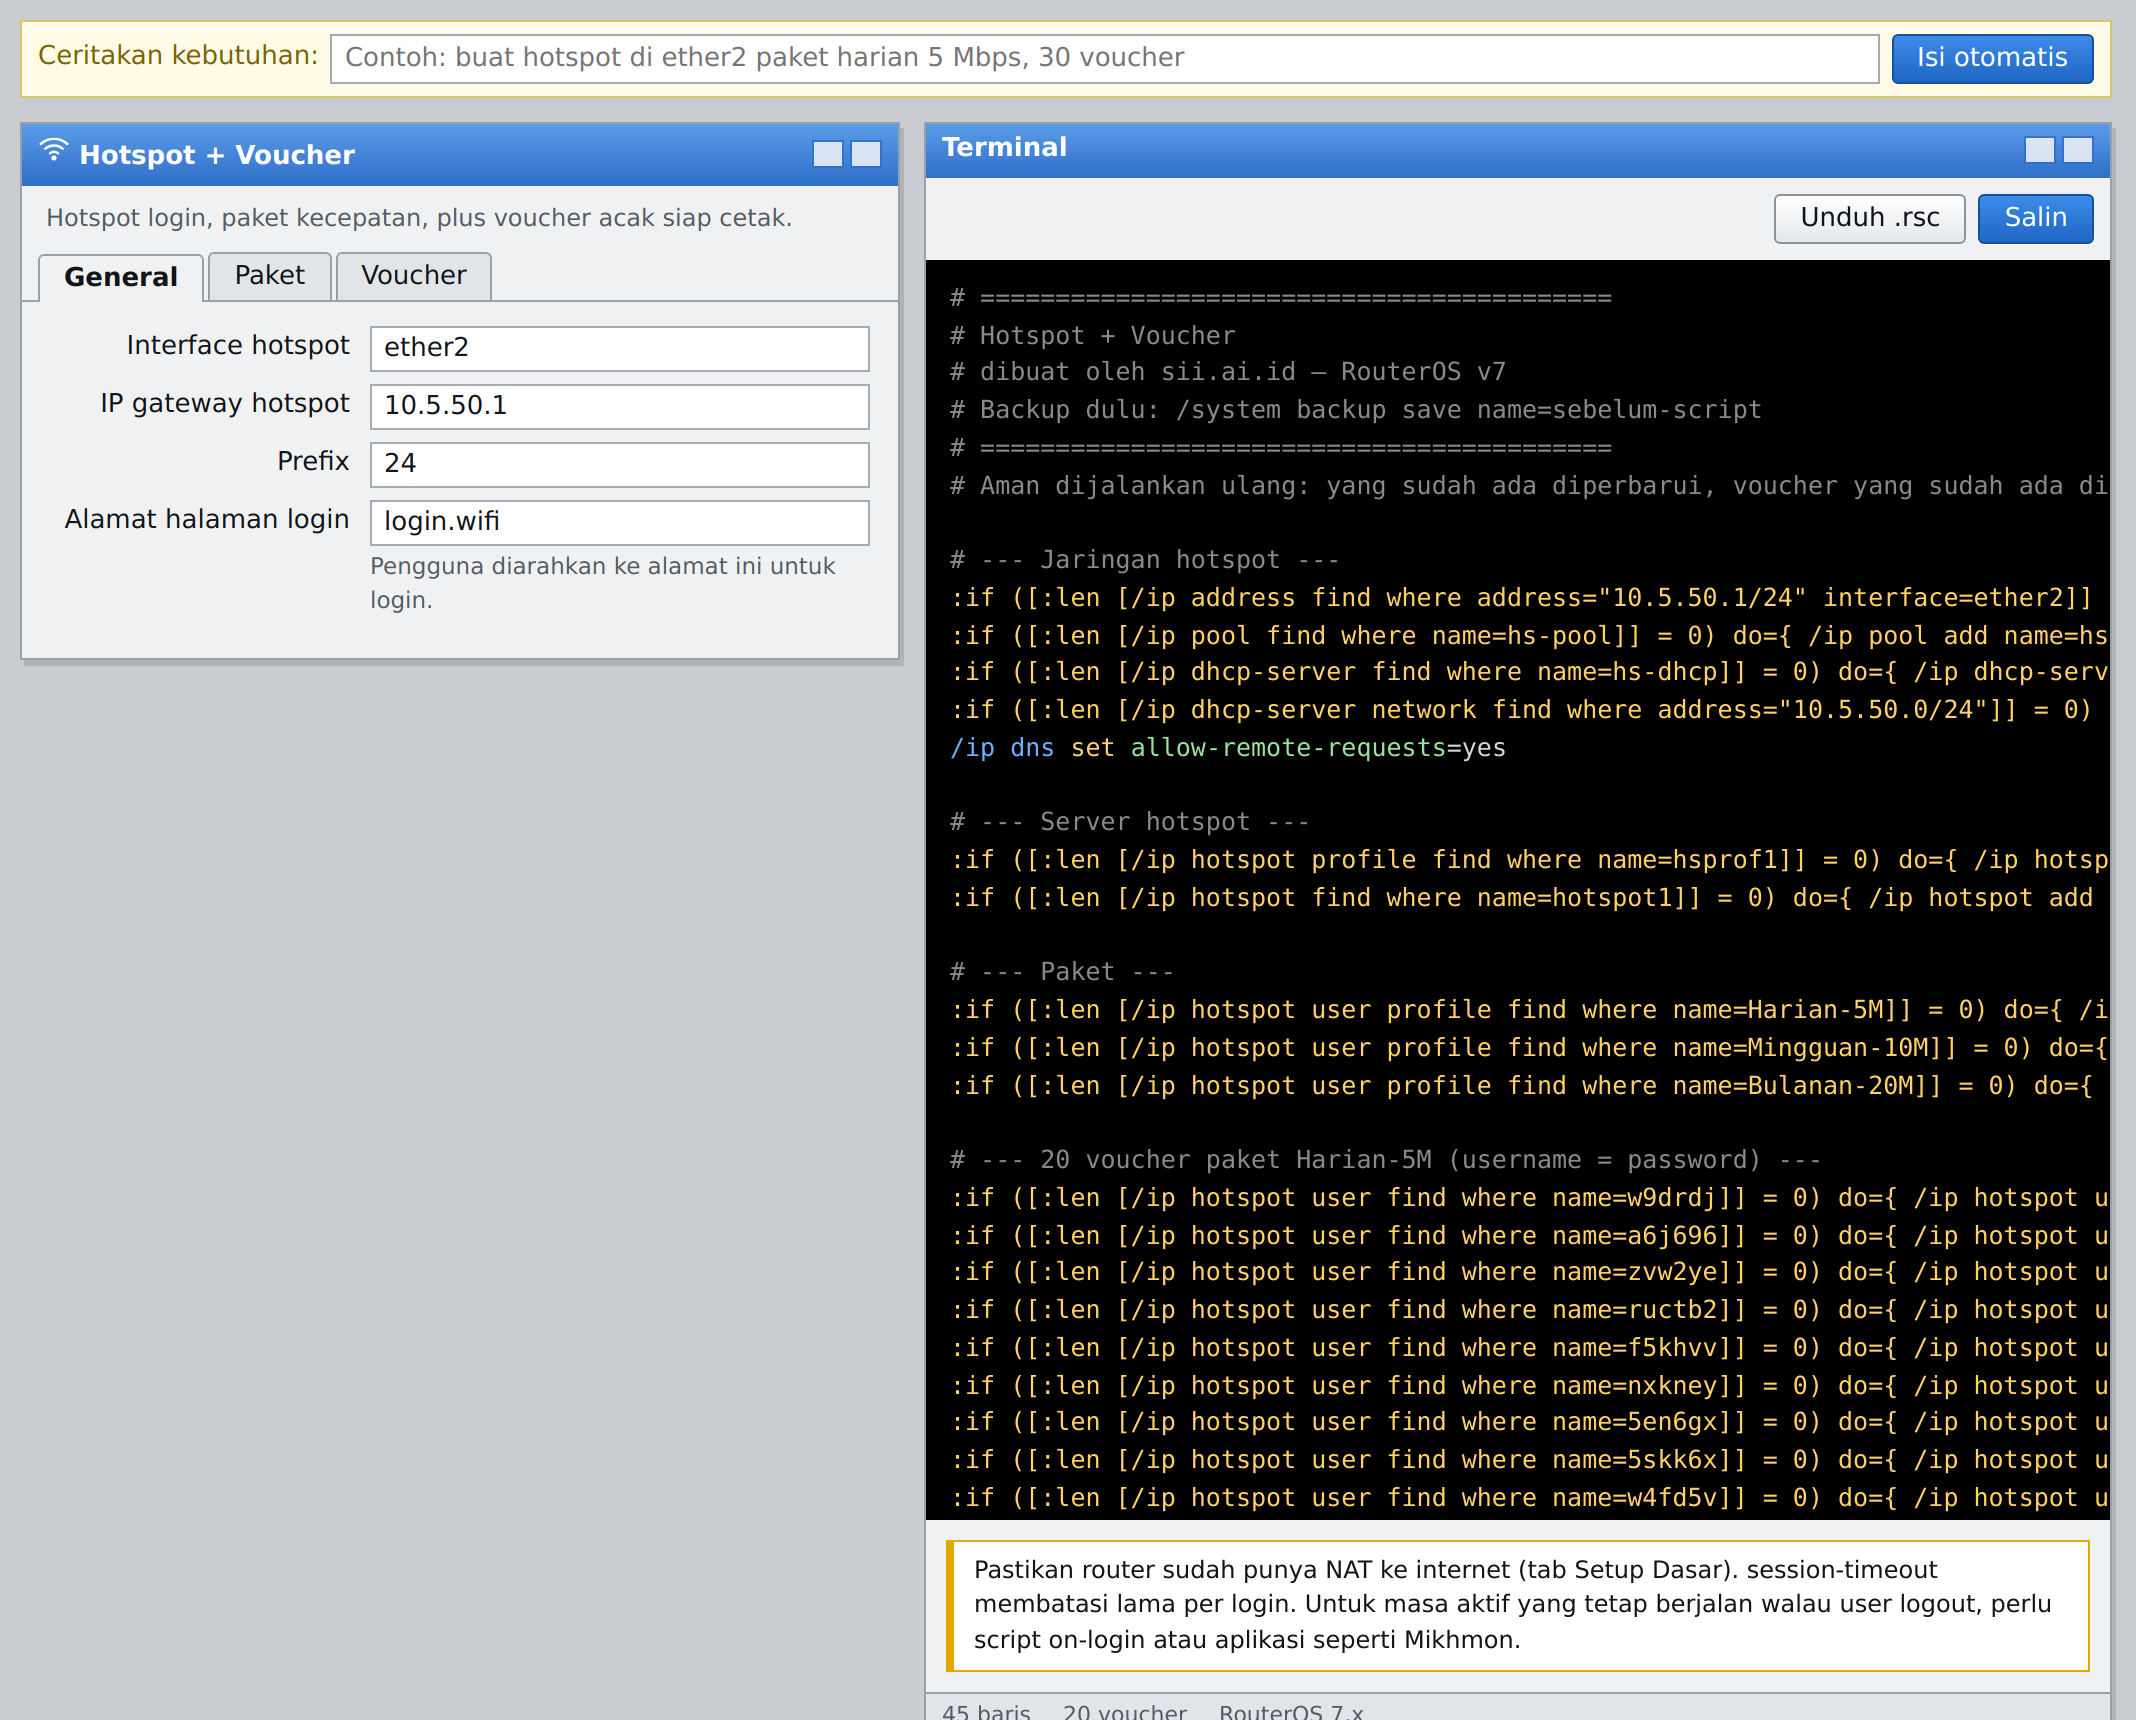
- Tab General
- Interface hotspot: port tempat pelanggan tersambung, misalnya
ether2. - IP gateway hotspot dan Prefix: IP router di jaringan hotspot. Bawaannya
10.5.50.1/24, cukup untuk sekitar 250 perangkat. Untuk pelanggan yang lebih banyak, pakai prefix 22 (sekitar 1000 IP). Generator otomatis menghitung rentang pool dan alamat network-nya. - Alamat halaman login: nama yang muncul di browser pelanggan, misalnya
login.wifi. Pakai nama yang tidak dipakai situs sungguhan.
- Interface hotspot: port tempat pelanggan tersambung, misalnya
- Tab Paket: satu paket per baris dengan format nama, kecepatan, batas lama login. Kecepatan ditulis
upload/downloadseperti2M/5M. Kalau hanya ditulis satu angka (misalnya5M), generator memakainya untuk kedua arah.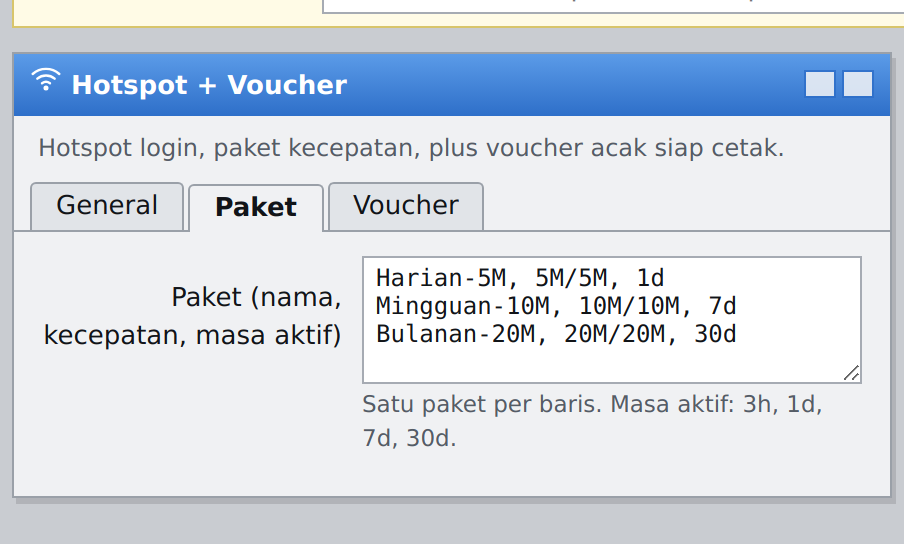
- Tab Voucher: jumlah voucher (maksimal 500 sekali buat), paket untuk voucher itu (harus sama persis dengan nama di tab Paket), panjang kode (4 sampai 12 karakter), dan awalan kode opsional, misalnya
rt05supaya voucher tiap lokasi mudah dibedakan. Tombol Acak ulang voucher membuat kode baru.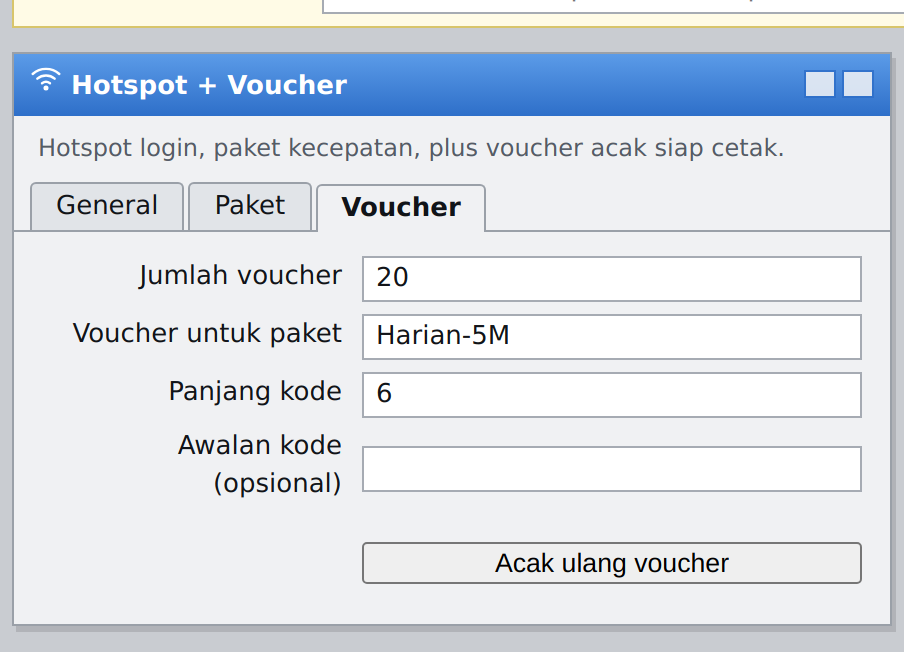
- Klik Salin atau Unduh .rsc, buka Winbox > New Terminal, lalu tempel.
Kode voucher dibuat acak di browser kamu dari huruf kecil dan angka, tanpa karakter yang gampang tertukar seperti i, l, o, 0, 1. Ini membantu pelanggan yang mengetik dari kertas voucher.
4. Script Lengkap dan Penjelasannya
Ini script yang dihasilkan sii.ai.id dengan setelan bawaan. Supaya contoh tidak terlalu panjang, jumlah voucher diubah jadi 5. Kode voucher di router kamu tentu akan berbeda:
# ==========================================
# Hotspot + Voucher
# dibuat oleh sii.ai.id — RouterOS v7
# Backup dulu: /system backup save name=sebelum-script
# ==========================================
# Aman dijalankan ulang: yang sudah ada diperbarui, voucher yang sudah ada dilewati.

# --- Jaringan hotspot ---
:if ([:len [/ip address find where address="10.5.50.1/24" interface=ether2]] = 0) do={ /ip address add address=10.5.50.1/24 interface=ether2 comment=hotspot }
:if ([:len [/ip pool find where name=hs-pool]] = 0) do={ /ip pool add name=hs-pool ranges=10.5.50.2-10.5.50.254 } else={ /ip pool set [find where name=hs-pool] name=hs-pool ranges=10.5.50.2-10.5.50.254 }
:if ([:len [/ip dhcp-server find where name=hs-dhcp]] = 0) do={ /ip dhcp-server add name=hs-dhcp interface=ether2 address-pool=hs-pool lease-time=1h disabled=no } else={ /ip dhcp-server set [find where name=hs-dhcp] name=hs-dhcp interface=ether2 address-pool=hs-pool lease-time=1h disabled=no }
:if ([:len [/ip dhcp-server network find where address="10.5.50.0/24"]] = 0) do={ /ip dhcp-server network add address=10.5.50.0/24 gateway=10.5.50.1 dns-server=10.5.50.1 } else={ /ip dhcp-server network set [find where address="10.5.50.0/24"] address=10.5.50.0/24 gateway=10.5.50.1 dns-server=10.5.50.1 }
/ip dns set allow-remote-requests=yes

# --- Server hotspot ---
:if ([:len [/ip hotspot profile find where name=hsprof1]] = 0) do={ /ip hotspot profile add name=hsprof1 hotspot-address=10.5.50.1 dns-name=login.wifi login-by=http-chap,cookie html-directory=hotspot } else={ /ip hotspot profile set [find where name=hsprof1] name=hsprof1 hotspot-address=10.5.50.1 dns-name=login.wifi login-by=http-chap,cookie html-directory=hotspot }
:if ([:len [/ip hotspot find where name=hotspot1]] = 0) do={ /ip hotspot add name=hotspot1 interface=ether2 address-pool=hs-pool profile=hsprof1 disabled=no } else={ /ip hotspot set [find where name=hotspot1] name=hotspot1 interface=ether2 address-pool=hs-pool profile=hsprof1 disabled=no }

# --- Paket ---
:if ([:len [/ip hotspot user profile find where name=Harian-5M]] = 0) do={ /ip hotspot user profile add name=Harian-5M rate-limit=5M/5M shared-users=1 session-timeout=1d } else={ /ip hotspot user profile set [find where name=Harian-5M] name=Harian-5M rate-limit=5M/5M shared-users=1 session-timeout=1d }
:if ([:len [/ip hotspot user profile find where name=Mingguan-10M]] = 0) do={ /ip hotspot user profile add name=Mingguan-10M rate-limit=10M/10M shared-users=1 session-timeout=7d } else={ /ip hotspot user profile set [find where name=Mingguan-10M] name=Mingguan-10M rate-limit=10M/10M shared-users=1 session-timeout=7d }
:if ([:len [/ip hotspot user profile find where name=Bulanan-20M]] = 0) do={ /ip hotspot user profile add name=Bulanan-20M rate-limit=20M/20M shared-users=1 session-timeout=30d } else={ /ip hotspot user profile set [find where name=Bulanan-20M] name=Bulanan-20M rate-limit=20M/20M shared-users=1 session-timeout=30d }

# --- 5 voucher paket Harian-5M (username = password) ---
:if ([:len [/ip hotspot user find where name=f7kepe]] = 0) do={ /ip hotspot user add name=f7kepe password=f7kepe profile=Harian-5M comment=voucher }
:if ([:len [/ip hotspot user find where name=ft86ec]] = 0) do={ /ip hotspot user add name=ft86ec password=ft86ec profile=Harian-5M comment=voucher }
:if ([:len [/ip hotspot user find where name=bfszv5]] = 0) do={ /ip hotspot user add name=bfszv5 password=bfszv5 profile=Harian-5M comment=voucher }
:if ([:len [/ip hotspot user find where name=3j7zeb]] = 0) do={ /ip hotspot user add name=3j7zeb password=3j7zeb profile=Harian-5M comment=voucher }
:if ([:len [/ip hotspot user find where name=rjzywk]] = 0) do={ /ip hotspot user add name=rjzywk password=rjzywk profile=Harian-5M comment=voucher }
Penjelasan per bagian:
- Pola
:if ([:len [... find ...]] = 0) do={ add } else={ set }dipakai di hampir semua baris. Artinya, kalau belum ada maka dibuat, kalau sudah ada maka diperbarui. Karena itu script aman ditempel ulang, misalnya saat kamu mengubah kecepatan paket. Hasilnya tidak dobel dan tidak error "already have". - Jaringan hotspot: IP
10.5.50.1/24dipasang di ether2 dengan comment hotspot. Poolhs-poolberisi semua IP sisa (.2 sampai .254). DHCP serverhs-dhcpmemakai lease 1 jam supaya IP pelanggan yang sudah pergi cepat kembali ke pool. DHCP network memberi gateway dan DNS = IP router. /ip dns set allow-remote-requests=yeswajib ada. HP pelanggan bertanya DNS ke router, dan nama login.wifi hanya dikenal oleh DNS router. Tanpa baris ini, halaman login tidak akan pernah muncul.- Profil server
hsprof1:dns-name=login.wifiadalah alamat halaman login.login-by=http-chap,cookieartinya password tidak dikirim mentah (di-hash MD5 dengan tantangan acak dari router), dan perangkat yang pernah login bisa masuk lagi otomatis lewat cookie.html-directory=hotspotmemakai halaman login bawaan MikroTik. - Server
hotspot1menyalakan hotspot di ether2 dengan pool dan profil di atas. - Paket = profil user hotspot.
rate-limit=5M/5Mmembatasi kecepatan,shared-users=1membuat satu voucher hanya bisa dipakai satu perangkat dalam waktu yang sama, dansession-timeoutmembatasi lama satu kali login. - Voucher: tiap kode dibuat sebagai user dengan username = password, jadi pelanggan cukup mengetik kodenya di dua kolom (atau di satu kolom kalau kamu memakai halaman login khusus). Comment
vouchermemudahkan penyaringan. Voucher yang namanya sudah ada dilewati, jadi voucher yang sudah terjual tidak tertimpa.
5. Hasil Uji di Router Lab
Kami menguji script di atas pada CHR RouterOS 7.25 yang baru dipasang. Router uji punya NAT ke internet di ether1. Ada dua "pelanggan" berupa mesin Linux yang disambungkan ke ether2 dan meminta IP lewat DHCP. Yang terbukti:
| Uji | Hasil |
|---|---|
| Script ditempel 2× berturut-turut | Tanpa error. Tetap 1 server, 1 pool, 3 paket, 5 voucher (tidak dobel) |
| Klien minta IP (DHCP) | Dapat 10.5.50.254, gateway dan DNS 10.5.50.1 |
| Sebelum login: ping 8.8.8.8 | Gagal (100% loss), sesuai harapan |
| Sebelum login: buka http://example.com | Dibelokkan (302) ke http://login.wifi/login?dst=..., judul halaman "Internet hotspot - Log in" |
| Login password salah | Ditolak. Log: login failed: invalid username or password |
| Login voucher benar (CHAP) | Masuk. Muncul di Active dengan session-time-left 23h59m54s, lalu ping dan web jalan |
| Limit kecepatan | Queue dinamis <hotspot-kode> terbentuk dengan max-limit 5M/5M |
| Voucher yang sama di perangkat kedua | Ditolak: no more sessions are allowed for user. Voucher lain di perangkat kedua bisa login. |
| Profil diubah manual, lalu script ditempel ulang | rate-limit kembali ke 5M/5M, voucher tetap 5 |
Yang tidak bisa dibuktikan di lab: kecepatan nyata 5 Mbps. CHR berlisensi free dibatasi MikroTik sekitar 1 Mbit/s per interface, jadi unduhan di lab tertahan di sekitar 1 Mbps, baik dengan limit 5M maupun 100M. Yang bisa kami pastikan adalah queue-nya terpasang dengan angka yang benar. Di router fisik (hAP, RB, CCR) batasan lisensi ini tidak ada. Kami juga tidak menguji access point Wi-Fi sungguhan dan login dari HP Android/iPhone. Pelanggan di lab adalah mesin Linux yang login lewat form CHAP yang sama.
6. Cara Mengecek di Router Kamu
Setelah script ditempel, jalankan perintah berikut di Terminal MikroTik:
# server hotspot harus ada dan tidak invalid
/ip hotspot print

# daftar paket
/ip hotspot user profile print

# daftar voucher
/ip hotspot user print where comment=voucher

# siapa yang sedang login + sisa waktu sesi
/ip hotspot active print

# queue limit per user (muncul setelah ada yang login)
/queue simple print where dynamic

# kenapa login gagal? lihat log
/log print where message~"login"
Lalu sambungkan HP ke Wi-Fi hotspot dan buka situs http (bukan https), misalnya http://neverssl.com. Halaman login harus muncul. Kebanyakan HP Android dan iPhone akan memunculkan pop-up "Masuk ke jaringan" sendiri. Ketik kode voucher di kolom username dan password, dan internet harus langsung jalan.
Di Terminal, user itu muncul di /ip hotspot active print. Jangan kaget kalau session-timeout paket 7d dan 30d tampil sebagai 1w dan 4w2d. Itu hanya cara RouterOS menulis waktu, nilainya sama.
7. Session-timeout Bukan Masa Aktif
Ini bagian yang paling sering bikin rugi penjual voucher. session-timeout=1d artinya satu kali login paling lama 1 hari. Setelah itu sesi diputus, tapi vouchernya tidak hangus. Pelanggan bisa login lagi dengan kode yang sama dan mendapat 1 hari berikutnya. Begitu juga kalau pelanggan logout di tengah jalan, hitungannya mulai dari nol saat login berikutnya.
Catatan di generator sii.ai.id juga menyebut hal ini. Kalau kamu mau voucher "Harian" benar-benar mati 24 jam setelah pertama kali dipakai, ada dua pilihan:
- Pasang alat Masa Aktif Voucher di sii.ai.id. Alat ini menambahkan script on-login yang mencatat waktu kedaluwarsa di comment user, plus penjadwal yang mematikan atau menghapus voucher yang sudah lewat masa aktifnya. Tutorialnya akan menyusul di blog ini.
- Pakai aplikasi manajemen voucher (misalnya Mikhmon) yang mengurus masa aktif dari luar router.
8. Masalah Umum dan Solusinya
Halaman login tidak muncul.
Pastikan yang dibuka situs http. Situs https (Google, YouTube) tidak bisa dibelokkan tanpa peringatan sertifikat. Cek juga /ip dns print: allow-remote-requests harus yes dan DNS upstream harus terisi. Kalau HP tidak mendapat IP 10.5.50.x, berarti interfacenya salah atau port itu ada di dalam bridge.
Sudah login tapi tidak bisa internet.
Hampir selalu karena NAT belum ada. Cek /ip firewall nat print dan pastikan ada masquerade ke arah WAN. Kalau belum ada, buat dengan Setup Dasar.
Limit kecepatan tidak berlaku.
Cek apakah queue <hotspot-...> muncul di /queue simple print where dynamic. Kalau router memakai default configuration, ada aturan fasttrack di firewall filter. Koneksi yang di-fasttrack melewati queue, jadi limit bisa jebol. Matikan atau persempit aturan fasttrack itu. Pastikan juga tidak ada simple queue lain di atasnya yang menangkap IP pelanggan lebih dulu.
"no more sessions are allowed for user".
Voucher sedang dipakai di perangkat lain, karena shared-users=1. Kalau pelanggan baru ganti HP atau HP-nya mengacak MAC, hapus sesi lamanya di IP > Hotspot > Active, atau tunggu sampai sesi lama habis karena idle (bawaan server: 5 menit).
Pelanggan berbagi voucher lewat tethering HP.
shared-users hanya menghitung perangkat yang login ke hotspot. Laptop yang menumpang ke hotspot HP pelanggan tidak terdeteksi. Untuk itu pakai alat Anti Tethering Hotspot (trik TTL).
Halaman login polos dan berbahasa Inggris.
Itu halaman bawaan MikroTik. Buat halaman login bermerek dengan kolom voucher tunggal pakai Login Page Maker, lalu cetak vouchernya dengan Cetak Voucher.
Ada situs judi atau aplikasi yang ingin diblokir untuk pelanggan hotspot.
Baca tutorial Blokir Situs Judi & Aplikasi di MikroTik. Isi kolom jaringan klien dengan subnet hotspot (10.5.50.0/24).
9. Tanya Jawab
Bisa dipasang di router yang sudah punya hotspot?
Bisa, tapi hati-hati. Script memakai nama tetap hs-pool, hs-dhcp, hsprof1, dan hotspot1. Kalau nama itu sudah dipakai, setelannya akan diperbarui sesuai isi formulir. Kalau interfacenya sudah punya server hotspot lain dengan nama berbeda, server kedua akan bentrok. Paling aman dipasang di port yang masih kosong.
Bagaimana menambah voucher baru tanpa mengganggu yang lama?
Buat ulang di sii.ai.id, klik Acak ulang voucher, lalu tempel lagi. Voucher lama tetap ada, karena yang sudah ada dilewati. Khusus untuk menambah akun banyak sekaligus beserta CSV-nya, ada alat Akun Massal.
Kenapa username sama dengan password?
Supaya pelanggan cukup menghafal satu kode. Keamanannya datang dari kode yang acak dan login CHAP. Kalau mau lebih sulit ditebak, naikkan panjang kode ke 8.
Apakah bisa di RouterOS 6?
Generator ini ditujukan untuk RouterOS 7 dan hanya diuji di 7.25. Untuk v6 kami tidak menjamin.
Apakah perlu RADIUS atau aplikasi billing?
Tidak untuk mulai. Semua user disimpan di router. Kalau pelanggan sudah ratusan dan butuh laporan penjualan, barulah pertimbangkan aplikasi manajemen voucher atau billing.
Penutup
Dengan generator Hotspot + Voucher sii.ai.id, hotspot voucher MikroTik bisa siap dalam beberapa menit: isi formulir, tempel script, cek dengan HP. Ingat tiga hal: pastikan NAT sudah ada, pahami bahwa session-timeout bukan masa aktif, dan selalu backup dulu sebelum menempel script di router produksi.
Tutorial berikutnya akan membahas alat-alat pendamping hotspot: masa aktif voucher, cetak voucher, dan halaman login sendiri. Ada pertanyaan atau kasus di lapangan yang belum terjawab? Tulis di kolom komentar ya.
Referensi
- MikroTik Documentation, HotSpot - Captive portal.
- MikroTik Documentation, Cloud Hosted Router, CHR (batas kecepatan lisensi free 1 Mbit).
- Generator: sii.ai.id/#hotspot. Hasil uji: CHR RouterOS 7.25, 18 November 2026.
