Hotspot Voucher MikroTik RouterOS 7: Setup Lengkap + Script Teruji

Hotspot Voucher MikroTik RouterOS 7: Setup Lengkap + Script Teruji

Mau jualan Wi-Fi voucher di kampung, warung kopi, atau kos-kosan? Polanya hampir selalu sama: pelanggan konek ke Wi-Fi, muncul halaman login, masukkan kode voucher, lalu internet jalan dengan kecepatan sesuai paket. Di MikroTik, semua itu dikerjakan fitur Hotspot. Masalahnya, menyetel Hotspot dari nol lewat Winbox cukup panjang: IP, pool, DHCP, profil server, profil user, dan puluhan user voucher yang harus diketik satu per satu.

Di tutorial ini kita pakai generator Hotspot + Voucher di sii.ai.id. Alatnya gratis, berbahasa Indonesia, dan langsung membuatkan script RouterOS 7 lengkap dengan voucher acak. Script contoh di artikel ini adalah keluaran asli generator, dan sudah kami jalankan di router uji (CHR RouterOS 7.25) sampai benar-benar ada "pelanggan" yang login pakai voucher.

Ringkasnya: isi interface, IP gateway, daftar paket, dan jumlah voucher di sii.ai.id, lalu tempel script-nya ke Terminal. Hasilnya: hotspot jalan, tiap paket punya limit kecepatan, dan voucher siap dibagikan. Satu hal yang sering salah paham: kolom "masa aktif" di sini adalah batas lama satu kali login (session-timeout), bukan masa aktif kalender. Penjelasannya ada di bawah.

Daftar Isi

  1. Cara kerja Hotspot MikroTik
  2. Yang perlu disiapkan
  3. Langkah membuat script di sii.ai.id
  4. Script lengkap dan penjelasannya
  5. Hasil uji di router lab
  6. Cara mengecek di router kamu
  7. Session-timeout bukan masa aktif
  8. Masalah umum dan solusinya
  9. Tanya jawab
  10. Referensi

1. Cara Kerja Hotspot MikroTik

Hotspot adalah captive portal: semua perangkat yang tersambung ke interface hotspot dianggap "belum login" sampai berhasil memasukkan username dan password. Selama belum login, router menahan lalu lintas ke internet dan membelokkan setiap permintaan web (HTTP) ke halaman login. Begitu login berhasil, router mencatat perangkat itu sebagai user aktif dan membuatkan antrean (queue) dinamis sesuai limit kecepatan paketnya.

Komponen Fungsinya Nama di script
IP + pool + DHCPMemberi IP otomatis ke HP pelangganhs-pool, hs-dhcp
Profil server hotspotAlamat halaman login, cara login (CHAP, cookie), folder HTMLhsprof1
Server hotspotMenyalakan hotspot di interface tertentuhotspot1
Profil user (paket)Limit kecepatan, jumlah perangkat per akun, batas lama loginHarian-5M, Mingguan-10M, Bulanan-20M
User (voucher)Kode yang dibagikan ke pelanggankode acak, comment=voucher

2. Yang Perlu Disiapkan

  • MikroTik dengan RouterOS 7. Router uji kami memakai 7.25. Cek versi di System > Resources.
  • Router sudah bisa internet dan sudah punya NAT (masquerade). Script hotspot ini tidak membuat NAT. Kalau routermu masih kosong, jalankan dulu alat Setup Dasar di sii.ai.id (WAN, LAN, DNS, NAT, jam).
  • Satu port khusus untuk hotspot, misalnya ether2 yang menuju access point. Sebaiknya port ini tidak dipakai jaringan lain dan tidak menjadi anggota bridge. Kalau AP-mu memang terpasang di bridge, isi kolom interface dengan nama bridge-nya.
  • Access point dalam mode bridge/AP (bukan router), supaya HP pelanggan langsung mendapat IP dari MikroTik.
  • Backup dulu sebelum menempel script apa pun:
/system backup save name=sebelum-script

3. Langkah Membuat Script di sii.ai.id

Buka sii.ai.id/#hotspot. Alat Hotspot + Voucher ada di grup menu Hotspot. Formulirnya dibagi tiga tab, dan script di panel Terminal langsung berubah setiap kali kamu mengetik.
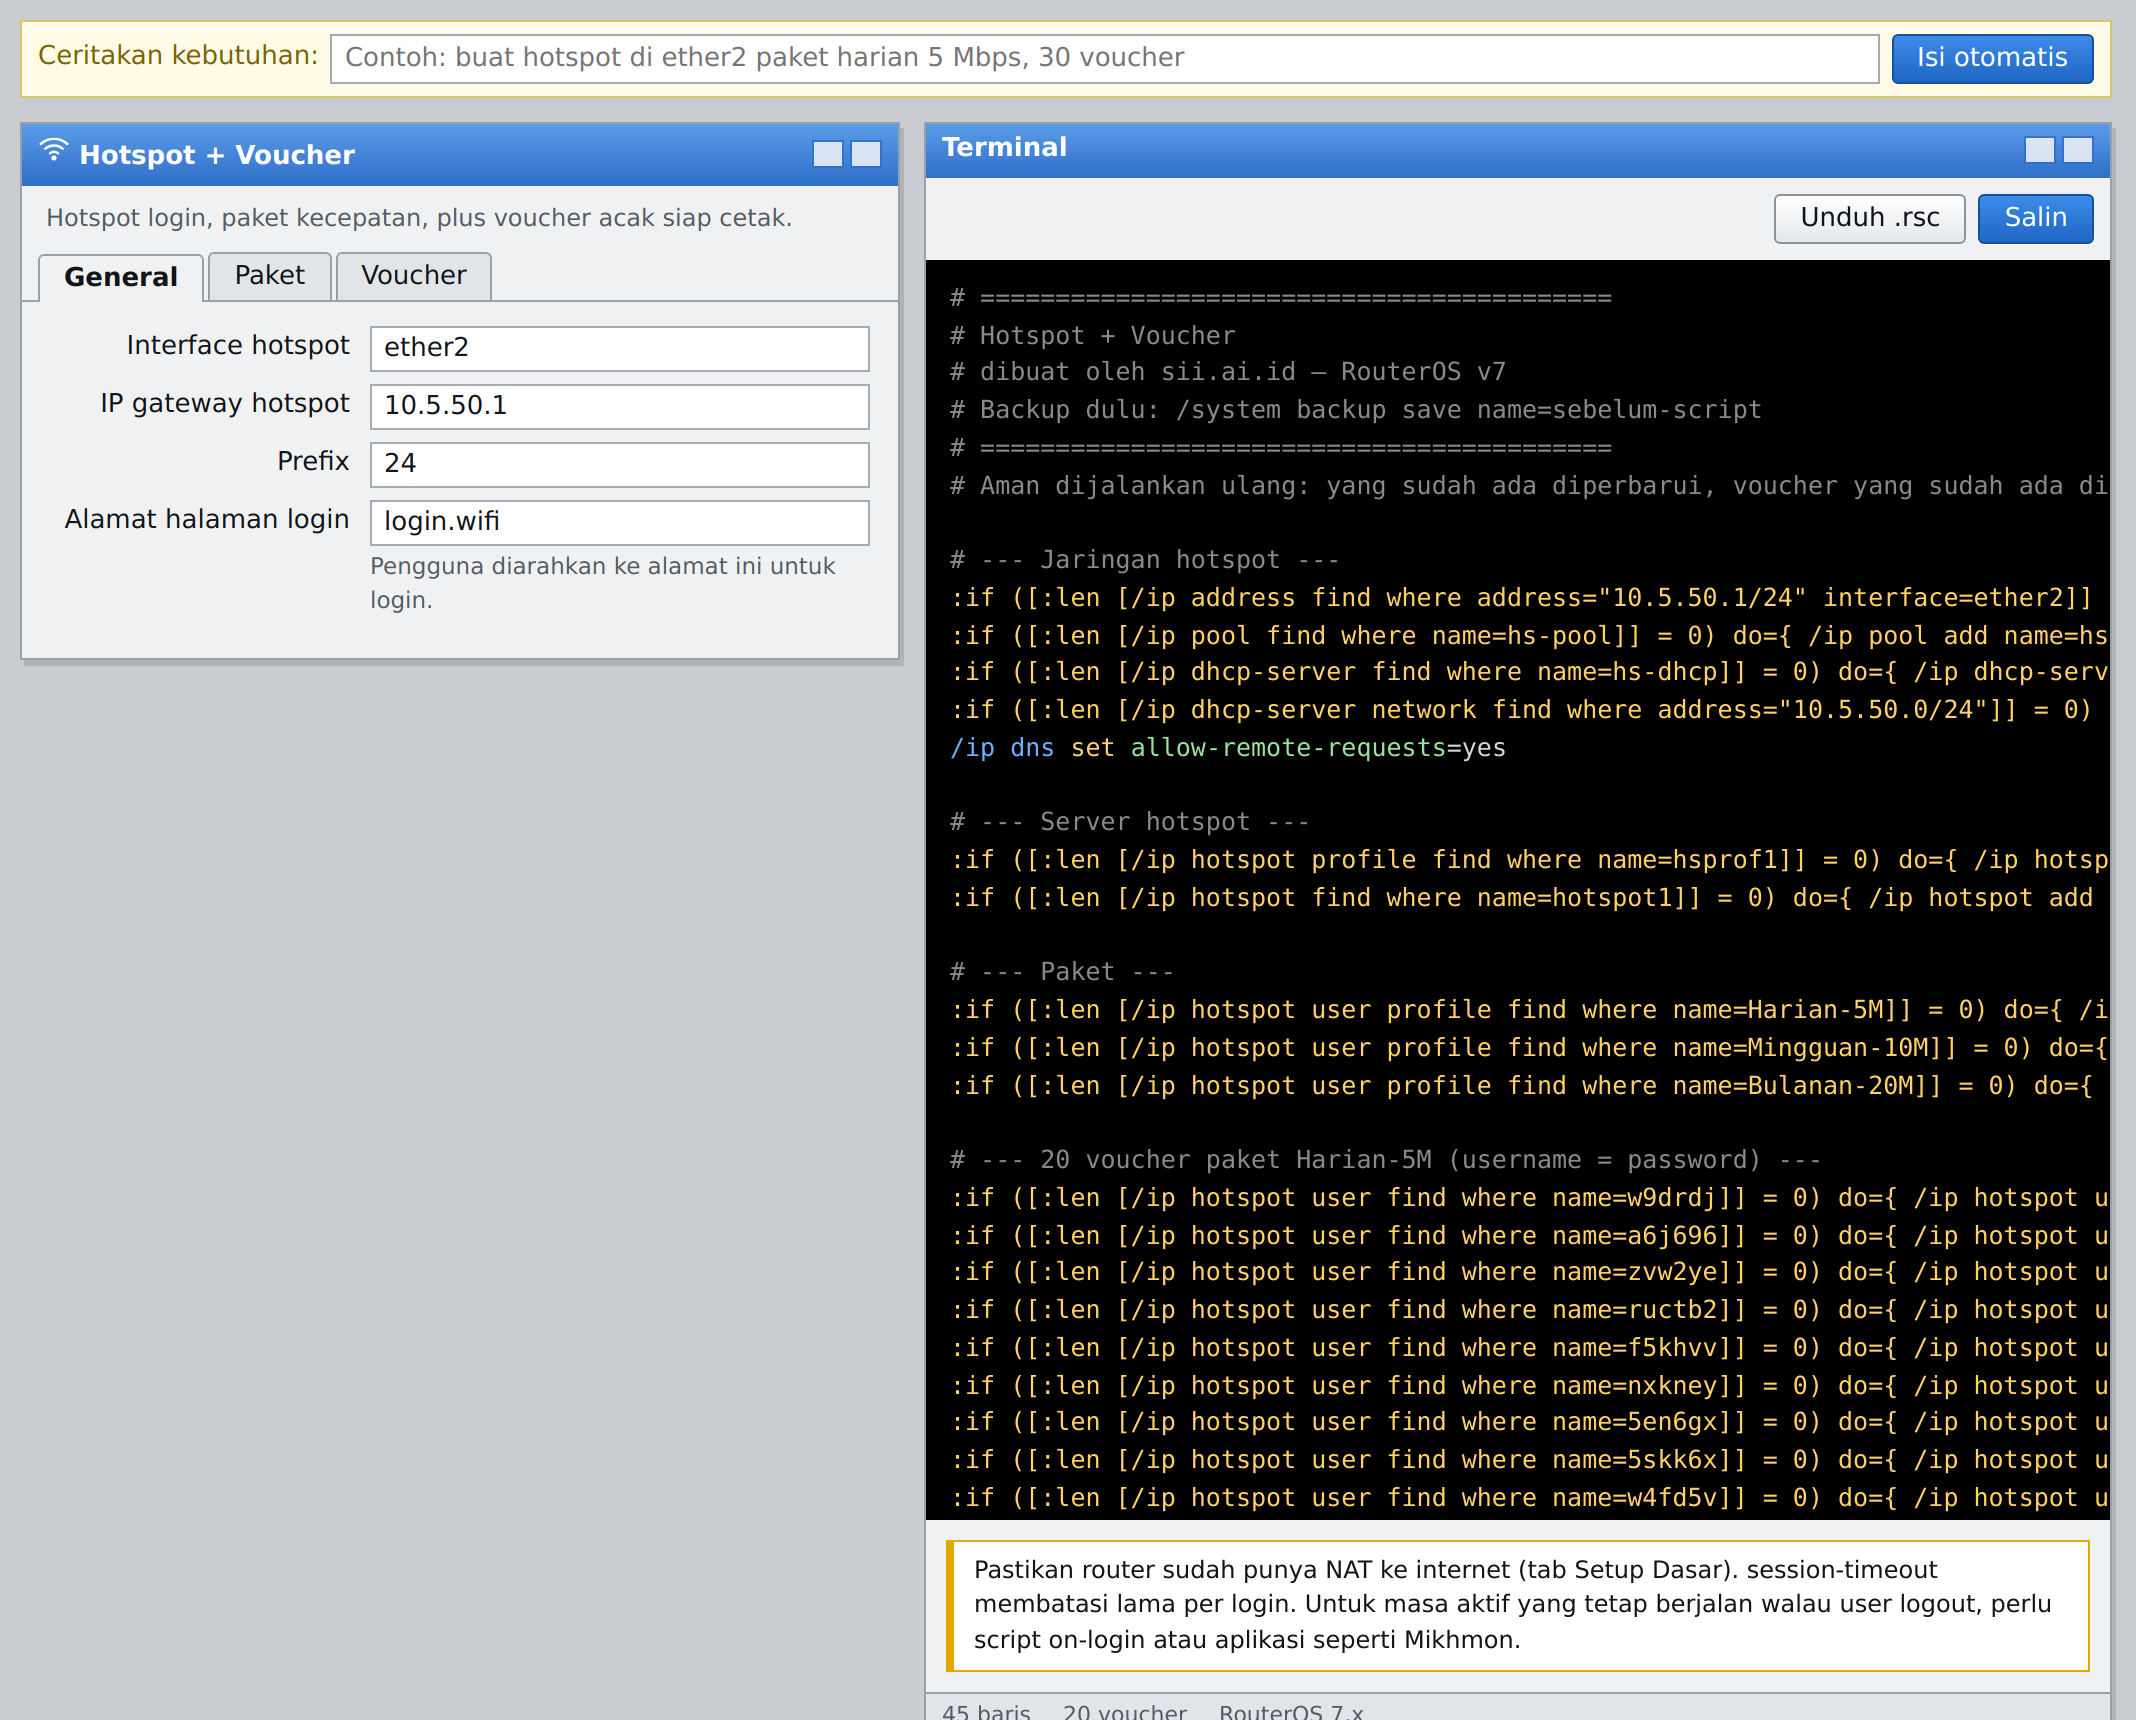
Form Hotspot + Voucher di sii.ai.id tab General: interface ether2, IP gateway 10.5.50.1, prefix 24, alamat login login.wifi, dengan script RouterOS di panel Terminal

  1. Tab General
    • Interface hotspot: port tempat pelanggan tersambung, misalnya ether2.
    • IP gateway hotspot dan Prefix: IP router di jaringan hotspot. Bawaannya 10.5.50.1/24, cukup untuk sekitar 250 perangkat. Untuk pelanggan yang lebih banyak, pakai prefix 22 (sekitar 1000 IP). Generator otomatis menghitung rentang pool dan alamat network-nya.
    • Alamat halaman login: nama yang muncul di browser pelanggan, misalnya login.wifi. Pakai nama yang tidak dipakai situs sungguhan.
  2. Tab Paket: satu paket per baris dengan format nama, kecepatan, batas lama login. Kecepatan ditulis upload/download seperti 2M/5M. Kalau hanya ditulis satu angka (misalnya 5M), generator memakainya untuk kedua arah.
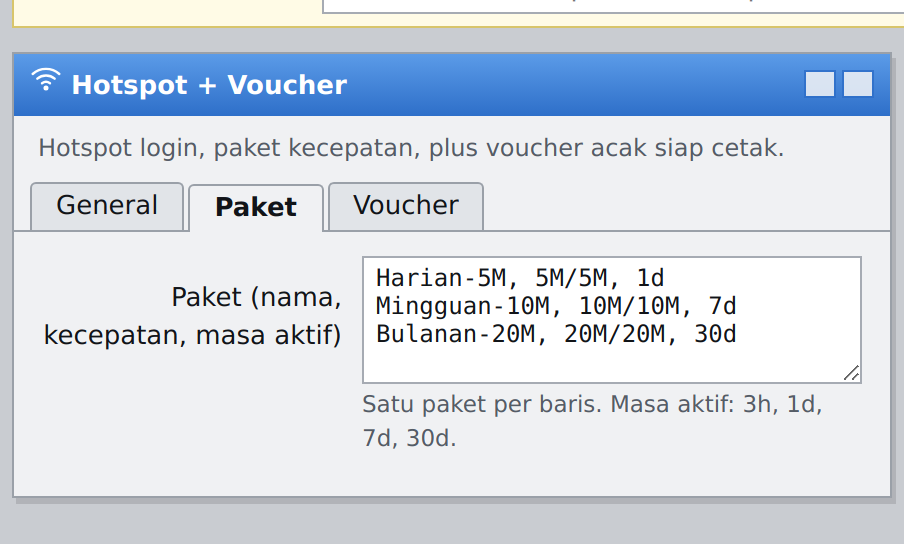
    Tab Paket generator hotspot sii.ai.id berisi Harian-5M, Mingguan-10M, Bulanan-20M dengan kecepatan dan masa aktif

  3. Tab Voucher: jumlah voucher (maksimal 500 sekali buat), paket untuk voucher itu (harus sama persis dengan nama di tab Paket), panjang kode (4 sampai 12 karakter), dan awalan kode opsional, misalnya rt05 supaya voucher tiap lokasi mudah dibedakan. Tombol Acak ulang voucher membuat kode baru.
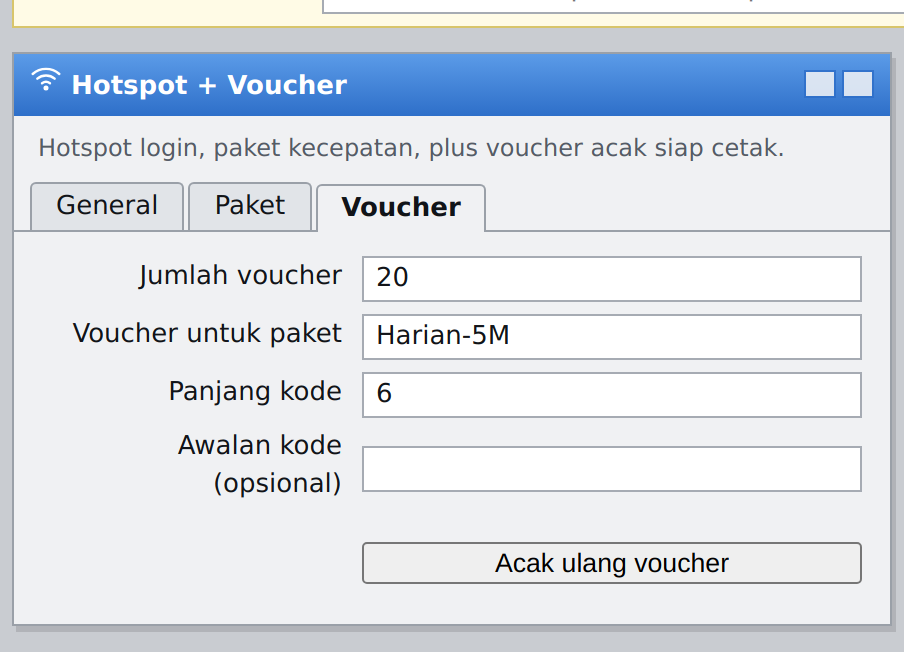
    Tab Voucher generator hotspot sii.ai.id: jumlah voucher, paket, panjang kode, awalan kode, tombol acak ulang

  4. Klik Salin atau Unduh .rsc, buka Winbox > New Terminal, lalu tempel.

Kode voucher dibuat acak di browser kamu dari huruf kecil dan angka, tanpa karakter yang gampang tertukar seperti i, l, o, 0, 1. Ini membantu pelanggan yang mengetik dari kertas voucher.

4. Script Lengkap dan Penjelasannya

Ini script yang dihasilkan sii.ai.id dengan setelan bawaan. Supaya contoh tidak terlalu panjang, jumlah voucher diubah jadi 5. Kode voucher di router kamu tentu akan berbeda:

# ==========================================
# Hotspot + Voucher
# dibuat oleh sii.ai.id — RouterOS v7
# Backup dulu: /system backup save name=sebelum-script
# ==========================================
# Aman dijalankan ulang: yang sudah ada diperbarui, voucher yang sudah ada dilewati.

# --- Jaringan hotspot ---
:if ([:len [/ip address find where address="10.5.50.1/24" interface=ether2]] = 0) do={ /ip address add address=10.5.50.1/24 interface=ether2 comment=hotspot }
:if ([:len [/ip pool find where name=hs-pool]] = 0) do={ /ip pool add name=hs-pool ranges=10.5.50.2-10.5.50.254 } else={ /ip pool set [find where name=hs-pool] name=hs-pool ranges=10.5.50.2-10.5.50.254 }
:if ([:len [/ip dhcp-server find where name=hs-dhcp]] = 0) do={ /ip dhcp-server add name=hs-dhcp interface=ether2 address-pool=hs-pool lease-time=1h disabled=no } else={ /ip dhcp-server set [find where name=hs-dhcp] name=hs-dhcp interface=ether2 address-pool=hs-pool lease-time=1h disabled=no }
:if ([:len [/ip dhcp-server network find where address="10.5.50.0/24"]] = 0) do={ /ip dhcp-server network add address=10.5.50.0/24 gateway=10.5.50.1 dns-server=10.5.50.1 } else={ /ip dhcp-server network set [find where address="10.5.50.0/24"] address=10.5.50.0/24 gateway=10.5.50.1 dns-server=10.5.50.1 }
/ip dns set allow-remote-requests=yes

# --- Server hotspot ---
:if ([:len [/ip hotspot profile find where name=hsprof1]] = 0) do={ /ip hotspot profile add name=hsprof1 hotspot-address=10.5.50.1 dns-name=login.wifi login-by=http-chap,cookie html-directory=hotspot } else={ /ip hotspot profile set [find where name=hsprof1] name=hsprof1 hotspot-address=10.5.50.1 dns-name=login.wifi login-by=http-chap,cookie html-directory=hotspot }
:if ([:len [/ip hotspot find where name=hotspot1]] = 0) do={ /ip hotspot add name=hotspot1 interface=ether2 address-pool=hs-pool profile=hsprof1 disabled=no } else={ /ip hotspot set [find where name=hotspot1] name=hotspot1 interface=ether2 address-pool=hs-pool profile=hsprof1 disabled=no }

# --- Paket ---
:if ([:len [/ip hotspot user profile find where name=Harian-5M]] = 0) do={ /ip hotspot user profile add name=Harian-5M rate-limit=5M/5M shared-users=1 session-timeout=1d } else={ /ip hotspot user profile set [find where name=Harian-5M] name=Harian-5M rate-limit=5M/5M shared-users=1 session-timeout=1d }
:if ([:len [/ip hotspot user profile find where name=Mingguan-10M]] = 0) do={ /ip hotspot user profile add name=Mingguan-10M rate-limit=10M/10M shared-users=1 session-timeout=7d } else={ /ip hotspot user profile set [find where name=Mingguan-10M] name=Mingguan-10M rate-limit=10M/10M shared-users=1 session-timeout=7d }
:if ([:len [/ip hotspot user profile find where name=Bulanan-20M]] = 0) do={ /ip hotspot user profile add name=Bulanan-20M rate-limit=20M/20M shared-users=1 session-timeout=30d } else={ /ip hotspot user profile set [find where name=Bulanan-20M] name=Bulanan-20M rate-limit=20M/20M shared-users=1 session-timeout=30d }

# --- 5 voucher paket Harian-5M (username = password) ---
:if ([:len [/ip hotspot user find where name=f7kepe]] = 0) do={ /ip hotspot user add name=f7kepe password=f7kepe profile=Harian-5M comment=voucher }
:if ([:len [/ip hotspot user find where name=ft86ec]] = 0) do={ /ip hotspot user add name=ft86ec password=ft86ec profile=Harian-5M comment=voucher }
:if ([:len [/ip hotspot user find where name=bfszv5]] = 0) do={ /ip hotspot user add name=bfszv5 password=bfszv5 profile=Harian-5M comment=voucher }
:if ([:len [/ip hotspot user find where name=3j7zeb]] = 0) do={ /ip hotspot user add name=3j7zeb password=3j7zeb profile=Harian-5M comment=voucher }
:if ([:len [/ip hotspot user find where name=rjzywk]] = 0) do={ /ip hotspot user add name=rjzywk password=rjzywk profile=Harian-5M comment=voucher }

Penjelasan per bagian:

  • Pola :if ([:len [... find ...]] = 0) do={ add } else={ set } dipakai di hampir semua baris. Artinya, kalau belum ada maka dibuat, kalau sudah ada maka diperbarui. Karena itu script aman ditempel ulang, misalnya saat kamu mengubah kecepatan paket. Hasilnya tidak dobel dan tidak error "already have".
  • Jaringan hotspot: IP 10.5.50.1/24 dipasang di ether2 dengan comment hotspot. Pool hs-pool berisi semua IP sisa (.2 sampai .254). DHCP server hs-dhcp memakai lease 1 jam supaya IP pelanggan yang sudah pergi cepat kembali ke pool. DHCP network memberi gateway dan DNS = IP router.
  • /ip dns set allow-remote-requests=yes wajib ada. HP pelanggan bertanya DNS ke router, dan nama login.wifi hanya dikenal oleh DNS router. Tanpa baris ini, halaman login tidak akan pernah muncul.
  • Profil server hsprof1: dns-name=login.wifi adalah alamat halaman login. login-by=http-chap,cookie artinya password tidak dikirim mentah (di-hash MD5 dengan tantangan acak dari router), dan perangkat yang pernah login bisa masuk lagi otomatis lewat cookie. html-directory=hotspot memakai halaman login bawaan MikroTik.
  • Server hotspot1 menyalakan hotspot di ether2 dengan pool dan profil di atas.
  • Paket = profil user hotspot. rate-limit=5M/5M membatasi kecepatan, shared-users=1 membuat satu voucher hanya bisa dipakai satu perangkat dalam waktu yang sama, dan session-timeout membatasi lama satu kali login.
  • Voucher: tiap kode dibuat sebagai user dengan username = password, jadi pelanggan cukup mengetik kodenya di dua kolom (atau di satu kolom kalau kamu memakai halaman login khusus). Comment voucher memudahkan penyaringan. Voucher yang namanya sudah ada dilewati, jadi voucher yang sudah terjual tidak tertimpa.

5. Hasil Uji di Router Lab

Kami menguji script di atas pada CHR RouterOS 7.25 yang baru dipasang. Router uji punya NAT ke internet di ether1. Ada dua "pelanggan" berupa mesin Linux yang disambungkan ke ether2 dan meminta IP lewat DHCP. Yang terbukti:

Uji Hasil
Script ditempel 2× berturut-turutTanpa error. Tetap 1 server, 1 pool, 3 paket, 5 voucher (tidak dobel)
Klien minta IP (DHCP)Dapat 10.5.50.254, gateway dan DNS 10.5.50.1
Sebelum login: ping 8.8.8.8Gagal (100% loss), sesuai harapan
Sebelum login: buka http://example.comDibelokkan (302) ke http://login.wifi/login?dst=..., judul halaman "Internet hotspot - Log in"
Login password salahDitolak. Log: login failed: invalid username or password
Login voucher benar (CHAP)Masuk. Muncul di Active dengan session-time-left 23h59m54s, lalu ping dan web jalan
Limit kecepatanQueue dinamis <hotspot-kode> terbentuk dengan max-limit 5M/5M
Voucher yang sama di perangkat keduaDitolak: no more sessions are allowed for user. Voucher lain di perangkat kedua bisa login.
Profil diubah manual, lalu script ditempel ulangrate-limit kembali ke 5M/5M, voucher tetap 5

Yang tidak bisa dibuktikan di lab: kecepatan nyata 5 Mbps. CHR berlisensi free dibatasi MikroTik sekitar 1 Mbit/s per interface, jadi unduhan di lab tertahan di sekitar 1 Mbps, baik dengan limit 5M maupun 100M. Yang bisa kami pastikan adalah queue-nya terpasang dengan angka yang benar. Di router fisik (hAP, RB, CCR) batasan lisensi ini tidak ada. Kami juga tidak menguji access point Wi-Fi sungguhan dan login dari HP Android/iPhone. Pelanggan di lab adalah mesin Linux yang login lewat form CHAP yang sama.

6. Cara Mengecek di Router Kamu

Setelah script ditempel, jalankan perintah berikut di Terminal MikroTik:

# server hotspot harus ada dan tidak invalid
/ip hotspot print

# daftar paket
/ip hotspot user profile print

# daftar voucher
/ip hotspot user print where comment=voucher

# siapa yang sedang login + sisa waktu sesi
/ip hotspot active print

# queue limit per user (muncul setelah ada yang login)
/queue simple print where dynamic

# kenapa login gagal? lihat log
/log print where message~"login"

Lalu sambungkan HP ke Wi-Fi hotspot dan buka situs http (bukan https), misalnya http://neverssl.com. Halaman login harus muncul. Kebanyakan HP Android dan iPhone akan memunculkan pop-up "Masuk ke jaringan" sendiri. Ketik kode voucher di kolom username dan password, dan internet harus langsung jalan.

Di Terminal, user itu muncul di /ip hotspot active print. Jangan kaget kalau session-timeout paket 7d dan 30d tampil sebagai 1w dan 4w2d. Itu hanya cara RouterOS menulis waktu, nilainya sama.

7. Session-timeout Bukan Masa Aktif

Ini bagian yang paling sering bikin rugi penjual voucher. session-timeout=1d artinya satu kali login paling lama 1 hari. Setelah itu sesi diputus, tapi vouchernya tidak hangus. Pelanggan bisa login lagi dengan kode yang sama dan mendapat 1 hari berikutnya. Begitu juga kalau pelanggan logout di tengah jalan, hitungannya mulai dari nol saat login berikutnya.

Catatan di generator sii.ai.id juga menyebut hal ini. Kalau kamu mau voucher "Harian" benar-benar mati 24 jam setelah pertama kali dipakai, ada dua pilihan:

  • Pasang alat Masa Aktif Voucher di sii.ai.id. Alat ini menambahkan script on-login yang mencatat waktu kedaluwarsa di comment user, plus penjadwal yang mematikan atau menghapus voucher yang sudah lewat masa aktifnya. Tutorialnya akan menyusul di blog ini.
  • Pakai aplikasi manajemen voucher (misalnya Mikhmon) yang mengurus masa aktif dari luar router.

8. Masalah Umum dan Solusinya

Halaman login tidak muncul.
Pastikan yang dibuka situs http. Situs https (Google, YouTube) tidak bisa dibelokkan tanpa peringatan sertifikat. Cek juga /ip dns print: allow-remote-requests harus yes dan DNS upstream harus terisi. Kalau HP tidak mendapat IP 10.5.50.x, berarti interfacenya salah atau port itu ada di dalam bridge.

Sudah login tapi tidak bisa internet.
Hampir selalu karena NAT belum ada. Cek /ip firewall nat print dan pastikan ada masquerade ke arah WAN. Kalau belum ada, buat dengan Setup Dasar.

Limit kecepatan tidak berlaku.
Cek apakah queue <hotspot-...> muncul di /queue simple print where dynamic. Kalau router memakai default configuration, ada aturan fasttrack di firewall filter. Koneksi yang di-fasttrack melewati queue, jadi limit bisa jebol. Matikan atau persempit aturan fasttrack itu. Pastikan juga tidak ada simple queue lain di atasnya yang menangkap IP pelanggan lebih dulu.

"no more sessions are allowed for user".
Voucher sedang dipakai di perangkat lain, karena shared-users=1. Kalau pelanggan baru ganti HP atau HP-nya mengacak MAC, hapus sesi lamanya di IP > Hotspot > Active, atau tunggu sampai sesi lama habis karena idle (bawaan server: 5 menit).

Pelanggan berbagi voucher lewat tethering HP.
shared-users hanya menghitung perangkat yang login ke hotspot. Laptop yang menumpang ke hotspot HP pelanggan tidak terdeteksi. Untuk itu pakai alat Anti Tethering Hotspot (trik TTL).

Halaman login polos dan berbahasa Inggris.
Itu halaman bawaan MikroTik. Buat halaman login bermerek dengan kolom voucher tunggal pakai Login Page Maker, lalu cetak vouchernya dengan Cetak Voucher.

Ada situs judi atau aplikasi yang ingin diblokir untuk pelanggan hotspot.
Baca tutorial Blokir Situs Judi & Aplikasi di MikroTik. Isi kolom jaringan klien dengan subnet hotspot (10.5.50.0/24).

9. Tanya Jawab

Bisa dipasang di router yang sudah punya hotspot?
Bisa, tapi hati-hati. Script memakai nama tetap hs-pool, hs-dhcp, hsprof1, dan hotspot1. Kalau nama itu sudah dipakai, setelannya akan diperbarui sesuai isi formulir. Kalau interfacenya sudah punya server hotspot lain dengan nama berbeda, server kedua akan bentrok. Paling aman dipasang di port yang masih kosong.

Bagaimana menambah voucher baru tanpa mengganggu yang lama?
Buat ulang di sii.ai.id, klik Acak ulang voucher, lalu tempel lagi. Voucher lama tetap ada, karena yang sudah ada dilewati. Khusus untuk menambah akun banyak sekaligus beserta CSV-nya, ada alat Akun Massal.

Kenapa username sama dengan password?
Supaya pelanggan cukup menghafal satu kode. Keamanannya datang dari kode yang acak dan login CHAP. Kalau mau lebih sulit ditebak, naikkan panjang kode ke 8.

Apakah bisa di RouterOS 6?
Generator ini ditujukan untuk RouterOS 7 dan hanya diuji di 7.25. Untuk v6 kami tidak menjamin.

Apakah perlu RADIUS atau aplikasi billing?
Tidak untuk mulai. Semua user disimpan di router. Kalau pelanggan sudah ratusan dan butuh laporan penjualan, barulah pertimbangkan aplikasi manajemen voucher atau billing.

Penutup

Dengan generator Hotspot + Voucher sii.ai.id, hotspot voucher MikroTik bisa siap dalam beberapa menit: isi formulir, tempel script, cek dengan HP. Ingat tiga hal: pastikan NAT sudah ada, pahami bahwa session-timeout bukan masa aktif, dan selalu backup dulu sebelum menempel script di router produksi.

Tutorial berikutnya akan membahas alat-alat pendamping hotspot: masa aktif voucher, cetak voucher, dan halaman login sendiri. Ada pertanyaan atau kasus di lapangan yang belum terjawab? Tulis di kolom komentar ya.

Referensi

[Tutorial] Cara Blokir Situs Judi Online & Aplikasi di MikroTik RouterOS 7

[Tutorial] Cara Blokir Situs Judi Online & Aplikasi di MikroTik RouterOS 7

Punya jaringan RT/RW net, Wi-Fi sekolah, atau internet kantor, lalu pusing karena klien membuka situs judi online, atau anak-anak main TikTok dan Mobile Legends di jam belajar? Kabar baiknya, kalau router kamu MikroTik dengan RouterOS 7, semua itu bisa diblokir langsung dari router. Kamu tidak perlu memasang aplikasi apa pun di HP klien.

Di tutorial ini kita pakai generator Blokir Situs & Aplikasi di sii.ai.id, alat gratis berbahasa Indonesia yang membuatkan script-nya otomatis. Kamu cukup mengisi formulir, menyalin hasilnya, lalu menempelkannya ke Terminal. Supaya tidak asal tempel, setiap bagian script juga akan dijelaskan, jadi kamu paham apa yang terjadi di router.

Ringkasnya: ada dua mode blokir. Selalu memblokir lewat DNS dan berlaku 24 jam. Jam tertentu memakai daftar IP dan firewall, cocok untuk jam sekolah atau jam kerja. Keduanya wajib RouterOS 7.

Daftar Isi

  1. Cara kerja dua mode blokir
  2. Yang perlu disiapkan
  3. Langkah membuat script di sii.ai.id
  4. Penjelasan script mode "Selalu"
  5. Penjelasan script mode "Jam tertentu"
  6. Cara mengecek blokir sudah jalan
  7. Celah yang perlu kamu tahu (DoH, DoT, VPN)
  8. Cara membatalkan blokir
  9. Tanya jawab

1. Cara Kerja Dua Mode Blokir

Setiap kali HP atau laptop membuka sebuah situs, perangkat itu bertanya dulu ke DNS: "IP-nya tiktok.com berapa?" Karena klien di jaringanmu bertanya ke DNS router, router bisa ikut campur di langkah ini.

  Mode "Selalu" Mode "Jam tertentu"
TeknikDNS router menjawab "domain tidak ada" (NXDOMAIN)DNS router mencatat IP domain ke address-list, lalu firewall menolak koneksi ke IP itu
Waktu24 jamSesuai jam dan hari yang kamu atur
Berlaku untukSemua perangkat yang memakai DNS routerHanya jaringan/IP klien yang kamu isi
Cocok untukSitus judi, situs dewasa, situs berbahayaTikTok, YouTube, dan game di jam sekolah atau kerja

Catatan di generator sii.ai.id menyebut mode jam tertentu lebih kuat, karena yang diblokir adalah IP-nya, bukan hanya jawaban DNS.

2. Yang Perlu Disiapkan

  • MikroTik dengan RouterOS 7. Script ini memakai fitur DNS static match-subdomain dan address-list yang tidak ada di RouterOS 6. Sebaiknya update dulu ke rilis stable terbaru lewat System > Packages > Check For Updates.
  • Akses Winbox, WebFig, atau SSH dengan akun admin.
  • DNS router sudah terisi di IP > DNS > Servers (atau otomatis dari ISP), dan Allow Remote Requests dicentang. Tanpa itu, router tidak menjawab pertanyaan DNS dari klien.
  • Jam router harus benar kalau memakai mode jam tertentu. Aktifkan NTP. Kalau belum, pakai alat Script Cepat di sii.ai.id, yang menyediakan opsi zona waktu dan NTP Indonesia.
  • Backup dulu. Jalankan ini di Terminal sebelum menempel script apa pun:
/system backup save name=sebelum-script

3. Langkah Membuat Script di sii.ai.id

  1. Buka sii.ai.id/#blokir. Alat Blokir Situs & Aplikasi ada di grup menu Keamanan.
  2. Aplikasi: centang yang mau diblokir. Pilihannya YouTube, TikTok, Facebook & Messenger, Instagram, Netflix, Mobile Legends, PUBG Mobile, Free Fire, dan Shopee. Daftar domain tiap aplikasi sudah disiapkan generator.
  3. Situs lain (satu per baris): tulis domain yang mau diblokir, misalnya daftar situs judi yang sering muncul di jaringanmu. Cukup domain utamanya, karena subdomain ikut terblokir. Kalau kamu menempel https:// atau path, generator akan membersihkannya.
  4. Jaringan klien: subnet LAN kamu, misalnya 192.168.88.0/24.
  5. Waktu blokir: pilih Selalu atau Jam tertentu. Kalau jam tertentu, isi Jam (mulai-selesai), misalnya 07:00-14:00, dan Hari dengan format mon,tue,wed,thu,fri.
  6. Paksa klien memakai DNS router: biarkan tercentang. Penjelasannya ada di bawah.
  7. Klik Salin, atau Unduh .rsc kalau mau di-import. Lalu buka Winbox > New Terminal dan tempel script-nya.

4. Penjelasan Script Mode "Selalu"

Ini script yang dihasilkan sii.ai.id untuk memblokir dua contoh domain (contoh-judi.com dan contoh-slot.net) dengan mode Selalu:

# ==========================================
# Blokir situs & aplikasi
# dibuat oleh sii.ai.id — RouterOS v7
# Backup dulu: /system backup save name=sebelum-script
# ==========================================

/ip dns static remove [find comment~"^sii-blokir"]
/ip firewall filter remove [find comment~"^sii-blokir"]
/ip firewall nat remove [find comment~"^sii-blokir"]

# Domain dijawab "tidak ada" oleh DNS router
:foreach d in={"contoh-judi.com";"contoh-slot.net"} do={
  :if ([:len [/ip dns static find name=$d]] = 0) do={ /ip dns static add name=$d type=NXDOMAIN match-subdomain=yes comment="sii-blokir" } else={ :log warning ("sii-blokir: " . $d . " sudah dipakai aturan DNS lain, dilewati") }
}
/ip dns set allow-remote-requests=yes
/ip dns cache flush

/ip firewall nat add chain=dstnat src-address=192.168.88.0/24 protocol=udp dst-port=53 action=redirect to-ports=53 comment="sii-blokir paksa DNS"
/ip firewall nat add chain=dstnat src-address=192.168.88.0/24 protocol=tcp dst-port=53 action=redirect to-ports=53 comment="sii-blokir paksa DNS"

Penjelasan per bagian:

  • Tiga baris remove di awal menghapus aturan lama yang dibuat alat ini (semuanya ber-comment sii-blokir). Jadi script aman dijalankan ulang saat kamu menambah domain, dan aturannya tidak dobel.
  • type=NXDOMAIN match-subdomain=yes membuat DNS router menjawab "domain tidak ada" untuk domain itu beserta semua subdomainnya (misalnya www., m., atau api.). Browser klien akan menampilkan error "situs tidak dapat dijangkau".
  • Pengecekan :if [:len ...] = 0 memastikan domain yang sudah punya aturan DNS lain tidak ditimpa. Domain seperti itu dilewati, lalu dicatat di Log.
  • allow-remote-requests=yes menyalakan DNS router untuk klien (sama dengan mencentang IP > DNS > Allow Remote Requests). Baris ini wajib: di router baru opsi ini mati, dan tanpa baris ini aturan "paksa DNS" di bawah justru membuat DNS semua klien mati total. Kami sudah membuktikannya di router uji.
  • /ip dns cache flush menghapus cache DNS router supaya blokir langsung berlaku.
  • Dua aturan NAT "paksa DNS" membelokkan semua pertanyaan DNS dari klien (port 53, UDP dan TCP) ke router. Jadi HP yang DNS-nya diatur manual ke 8.8.8.8 atau 1.1.1.1 tetap dijawab router, dan tetap terblokir.

5. Penjelasan Script Mode "Jam Tertentu"

Contoh berikut memblokir TikTok, Mobile Legends, dan Free Fire pada jam 07.00–14.00, Senin–Jumat:

# ==========================================
# Blokir situs & aplikasi
# dibuat oleh sii.ai.id — RouterOS v7
# Backup dulu: /system backup save name=sebelum-script
# ==========================================

/ip dns static remove [find comment~"^sii-blokir"]
/ip firewall filter remove [find comment~"^sii-blokir"]
/ip firewall nat remove [find comment~"^sii-blokir"]

# Daftar IP diisi DNS router; firewall memblokir hanya pada jam 07:00-14:00 (mon,tue,wed,thu,fri)
{
:local hulu [/ip dns get servers]
:if ([:len $hulu] = 0) do={ :set hulu [/ip dns get dynamic-servers] }
:if ([:len $hulu] = 0) do={ :error "DNS router kosong: isi dulu IP > DNS > Servers" }
:local dns [:pick $hulu 0]
:foreach d in={"tiktok.com";"tiktokv.com";"tiktokcdn.com";"tiktokcdn-us.com";"byteoversea.com";"ibytedtos.com";"ibyteimg.com";"muscdn.com";"mobilelegends.com";"moonton.com";"mlbb.com";"garena.com";"freefiremobile.com";"garenanow.com"} do={
  :if ([:len [/ip dns static find name=$d]] = 0) do={
    /ip dns static add name=$d type=FWD match-subdomain=yes forward-to=$dns address-list=sii-blokir comment="sii-blokir"
  } else={ :log warning ("sii-blokir: " . $d . " sudah dipakai aturan DNS lain, dilewati"); :put ("dilewati (sudah ada): " . $d) }
}
}
/ip dns set allow-remote-requests=yes
/ip dns cache flush
/ip firewall filter add chain=forward src-address=192.168.88.0/24 dst-address-list=sii-blokir time=07:00:00-14:00:00,mon,tue,wed,thu,fri action=reject reject-with=icmp-network-unreachable comment="sii-blokir jadwal"
:do { /ip firewall filter move [find comment~"^sii-blokir"] destination=0 } on-error={}

/ip firewall nat add chain=dstnat src-address=192.168.88.0/24 protocol=udp dst-port=53 action=redirect to-ports=53 comment="sii-blokir paksa DNS"
/ip firewall nat add chain=dstnat src-address=192.168.88.0/24 protocol=tcp dst-port=53 action=redirect to-ports=53 comment="sii-blokir paksa DNS"

Penjelasan per bagian:

  • Blok { ... } mengambil DNS upstream router (dari Servers, atau dynamic-servers dari ISP). Kalau keduanya kosong, script berhenti dengan pesan error supaya kamu tahu DNS-nya belum diisi.
  • type=FWD ... address-list=sii-blokir: domain tetap di-resolve normal, tapi setiap IP hasil jawabannya otomatis dicatat ke address-list sii-blokir. Daftar IP ini terus diperbarui sendiri, jadi kamu tidak perlu mencari IP TikTok satu per satu.
  • allow-remote-requests=yes memastikan router mau menjawab DNS dari klien.
  • Aturan firewall chain=forward ... time=07:00:00-14:00:00,mon,... menolak koneksi dari jaringan klien ke IP di address-list, hanya pada jam dan hari itu. reject-with=icmp-network-unreachable membuat aplikasi langsung tahu koneksinya gagal, jadi tidak menunggu lama.
  • move ... destination=0 memindahkan aturan ke urutan paling atas supaya tidak didahului aturan lain, termasuk fasttrack.
  • NAT "paksa DNS" berfungsi sama seperti di mode Selalu. Di mode ini fungsinya lebih penting lagi, karena address-list hanya terisi kalau klien bertanya ke DNS router.

6. Cara Mengecek Blokir Sudah Jalan

Dari laptop klien (Windows), buka CMD lalu jalankan:

ipconfig /flushdns
nslookup contoh-judi.com

Untuk mode Selalu, hasilnya akan berisi Non-existent domain (di Linux, Mac, atau Termux tertulis NXDOMAIN). Artinya DNS router sudah menolak domain itu. Ini tetap terjadi walau DNS laptop diatur manual ke 8.8.8.8, karena aturan "paksa DNS" membelokkannya ke router.

Dari Terminal MikroTik:

# daftar domain yang diblokir
/ip dns static print where comment~"sii-blokir"

# (mode jam) IP yang sudah tercatat; terisi setelah ada klien membuka aplikasinya
/ip firewall address-list print where list=sii-blokir

# (mode jam) counter aturan firewall; angka bertambah = ada koneksi yang ditolak
/ip firewall filter print stats where comment~"sii-blokir"

# pastikan jam router benar
/system clock print

Kalau situs masih terbuka di HP, kemungkinan HP masih menyimpan cache DNS lama. Nyalakan lalu matikan mode pesawat, atau tutup dan buka lagi browsernya.

7. Celah yang Perlu Kamu Tahu

Blokir di router tidak ada yang 100%, dan catatan di generator sii.ai.id pun menyebut ini. Beberapa celah yang umum:

  • DNS aman di browser (DoH). Chrome, Edge, atau Firefox yang "DNS aman"-nya diaktifkan secara manual akan mengirim DNS lewat HTTPS (port 443), sehingga melewati DNS router. Untuk perangkat milik sekolah atau kantor, matikan fitur ini di pengaturan browser. Mode jam tertentu sedikit lebih tahan karena yang diblokir IP-nya. Tapi kalau klien tidak bertanya ke DNS router sama sekali, address-list-nya juga tidak terisi.
  • Private DNS di Android (DoT, port 853). Kalau mau menutup jalur ini juga, tambahkan aturan berikut. Sudah diuji di RouterOS 7.25: koneksi DoT langsung ditolak, DNS biasa dan web tetap jalan, dan aman ditempel ulang (aturan tidak dobel).
    /ip firewall filter remove [find comment~"^blok DoT"]
    /ip firewall filter add chain=forward src-address=192.168.88.0/24 protocol=tcp dst-port=853 action=reject reject-with=tcp-reset comment="blok DoT"
    /ip firewall filter add chain=forward src-address=192.168.88.0/24 protocol=udp dst-port=853 action=reject comment="blok DoT udp"
    :do { /ip firewall filter move [find comment~"^blok DoT"] destination=0 } on-error={}
    Android dengan Private DNS "Otomatis" biasanya akan kembali memakai DNS biasa. Tapi kalau Private DNS diisi nama server tertentu, DNS di HP itu akan gagal total sampai pengaturannya dimatikan.
  • IP bersama (CDN). Mode jam tertentu memblokir IP, bukan nama domain. Aplikasi besar sering memakai server CDN yang IP-nya juga dipakai situs lain, jadi pada jam blokir ada kemungkinan situs lain ikut tidak bisa dibuka. Kalau ada keluhan, cek IP-nya di address-list sii-blokir.
  • VPN. Aplikasi VPN membungkus semua lalu lintas, jadi blokir DNS dan IP tidak berlaku.
  • Game atau aplikasi yang memakai IP langsung. Sebagian server game tidak dicari lewat DNS, jadi tidak semuanya tertangkap.

Penting untuk keamanan: allow-remote-requests=yes membuat router menjawab DNS. Pastikan port DNS tertutup dari internet (WAN), supaya routermu tidak dipakai orang lain sebagai alat serangan DDoS. Di sii.ai.id ada Firewall Dasar, dan juga Proteksi Lanjutan dengan opsi "Tutup DNS terbuka dari internet (port 53)".

Mau sekalian memblokir situs dewasa dan malware tanpa mendaftar domainnya satu per satu? Pakai alat DNS over HTTPS di sii.ai.id dengan penyedia Cloudflare Family.

8. Cara Membatalkan Blokir

Semua aturan yang dibuat alat ini memakai comment berawalan sii-blokir, jadi menghapusnya cukup dengan:

/ip dns static remove [find comment~"^sii-blokir"]
/ip firewall filter remove [find comment~"^sii-blokir"]
/ip firewall nat remove [find comment~"^sii-blokir"]
/ip dns cache flush

Kalau kamu juga memasang aturan DoT di atas, hapus dengan /ip firewall filter remove [find comment~"^blok DoT"].

9. Tanya Jawab

Bisa blokir untuk satu klien saja?
Bisa, untuk mode Jam tertentu. Isi Jaringan klien dengan IP klien itu, misalnya 192.168.88.50/32. Di mode Selalu, blokir DNS berlaku untuk semua perangkat yang memakai DNS router. Kolom Jaringan klien di mode itu hanya dipakai untuk aturan paksa DNS.

Saya menambah domain baru, harus hapus script lama dulu?
Tidak perlu. Buat ulang script di sii.ai.id dengan daftar domain yang lengkap, lalu tempel lagi. Script baru otomatis membersihkan aturan sii-blokir yang lama.

Kenapa ada pesan "sudah dipakai aturan DNS lain, dilewati"?
Domain itu sudah punya entri di IP > DNS > Static dari pengaturan lain, misalnya walled garden hotspot. Script sengaja tidak menimpanya supaya pengaturan lain tidak rusak. Cek entri itu secara manual.

Apakah bisa di RouterOS 6?
Tidak. Script ini butuh fitur DNS static RouterOS 7.

Penutup

Dengan generator sii.ai.id, membuat script blokir situs judi atau aplikasi di MikroTik cuma butuh beberapa menit. Yang penting kamu paham cara kerjanya, supaya tahu harus memeriksa apa kalau ada yang lolos. Selalu backup dulu dan cek ulang script sebelum dipakai di router produksi.

Di sii.ai.id masih ada puluhan alat lain untuk RT/RW net: hotspot dan voucher, PPPoE dan isolir otomatis, load balance, sampai kalkulator redaman FTTH. Tutorialnya akan menyusul di blog ini. Ada pertanyaan atau kasus yang belum terjawab? Tulis di kolom komentar ya.

[Tutorial] Mikrotik Bandwidth Share For Hotspot Shared User Script Generator


Limiting Hotspot Profiles using Shared Users or 1 profile shared by 5-10 users with the same user and password at the same time sometimes profit and loss because the Bandwidth given usually does not use Total Limit, but is given at the same speed. Now, with this tool, we make management easier, so that 1 profile that is used by rame2 still follows the parent's max limit, there are also 2 options available, they can be limited per child or with a share connection (up-to).
Please click here to try it Hotspot Shared User Script Generator

[Firmware] Upgrade Linksys WRT54GL 1200mW dengan Gargoyle

Menciptakan system Router dengan harga Murah tapi mempunyai fitur serta kekuatan Transmit Power yang besar bukanlah hal yang mudah. Apalagi buat anda yang sudah sering melakukan beberapa eksperiment oprek firmware pada akses point router berbasis firmware Linux.

Salah satu Router yang populer yang selalu menjadi andalan para Routeres di Dunia adalah Linksys WRT54GL, salah satu produk Cisco yang merupakan produk nomor wahit sedunia.
Three party firmware yang kompatible dengan Router ini tergolong lumayan banyak, antara lain : OpenWRT, DDWRT, Tomato, OSWave dan Talisman termasuk salahsatu produsen baru yang coba unjuk kebolehan untuk melakukan flashing bios dan upgrade fimware miliknya yaitu Firmware Gargoyle Router's

Setelah kami coba melakukan Upgrade di WRT54GL baik V1.0 maupun V1.1, ternyata hasilnya sangat menabjubkan, karena Tx Power maksimal dengan menggunakan DDWRT atau Tomato hanya mampu mengeluarkan Power sebesar 251mWatt saja namun dengan Firmware Gargoyle bisa mendongkrak Power Router ini hingga hampir 5 X lipat dari firmware lainnya. Goargoyle hanya dapat bersaing dengan Firmware Talisman yang juga dapat mendongkrak hingga 1000mWatt atau 30dBm. Sedikit perubahan yang dilakukan oleh Gargoyle pada Tx Power terdongkrak hingga 31dBm atau kurang lebih 1100mW sampai 1200mW.

Klik Gambar untuk memperbesar picture

Walau berbeda 100mW hingga 200mW saja namun nilai ini punya pengaruh besar pada jangkauan sinyal yang dihasilkan. Perbedaan jangkauan sinyal untuk berbagai Firmware, antara lain :
  • Firmware Standart     : Jangkauan sinyal hingga 100 meter 
  • Firmware DDWRT    :  Jangkauan sinyal hingga maksimal 200-300 meter
  • Firmware Talisman     : Jangkauan sinyal hingga maksimal 500 meter
  • Firmware Gargaoyle  : Jangkauan sinyal hingga maksimal 800 meter
Hasil percobaan hanya dengan menggunakan tiang antena 1 pipa atau kurang lebih 6 meter pada posisi perumahan padat penduduk. Laptop Receiver menggunakan ACER dengan Chipset Wireless Atheros AR955B Standart tanpa bantuan software tune-up sinyal.

Kelebihan lain yang dimiliki oleh Firmware ini adalah system pembagian Bandwitdh ( QoS ) yang sangat handal karena dapat melakukan pembatasan menurut IP Address, MAC Address atau Port Dst/Src. Selain itu dengan firmware ini, disipati panas yang dihasilkan pada Chipset WRT54GL yang berbasis Broadcom amatlah kecil, sehingga  WRT54GL hasil eksperiment kami, dapat kita "geber" hingga 7 x 24 jam nonstop pada posisi outdoor tanpa terjadi penurunan Power Transmitter atau Performa yang dihasilkan. Sungguh menabjubkan...!!

Buat anda yang ingin mencobanya, kami akan bagi buat anda Firmware Gargoyle Router khusus buat Type WRT54G V1.0 dan V1.1 silahkan download  

Setelah melakukan Upgrade, silahkan anda mengikuti petunjuk ini :
  • IP Address Router   : 192.168.1.1
  • Username                :  root
  • Password                : password
Selamat menikmati Router Super Power dengan Firmware Gargoyle !! 

[Tutorial] Cara Perbaiki 4G/Lte Miui 8 Redmi 3 Pro Indonesia


Greetings,

i want to share how i FIX 4G/LTE Setting missing in MIUI 8 Global Developer Rom For locked Bootloader Devices
i try this several times for several Redmi 3 Pro and it works like a charm always successful
just follow my tutorial step by step very carefully
i combine several tutorial such as, Modified Bootloader, And Installing TWRP

What we need :
Windows 7,8,8.1,10 (64bit)
MiFlashTool
TWRP r.e.c.o.v.e.r.y by cofface
Fix_LTE_MIUI8.zip

Here we go :

1.    Download MiFlashTool (link below or you can search it anywhere in the forum) and install it
2.    Download ido-TWRP-3.0.2.0 (link below) and Extract it
3.    Download TWRP r.e.c.o.v.e.r.y by cofface (link below) and Extract it
4.    Put your phone in download mode by holding power buton + volume up
5.    Connect your Redmi 3/Pro to your PC, if the driver is succesfully installed your phone will be shown as Qualcomm HS-USB QDLoader 9008 (COM4/3/10 or COMAnything)

6.    Open your MiFlashTool in C:\Program Files\Xiaomi\MiPhone or anywhere you install it
7.    Refresh it and your device will be shown like in the Screenshot below

8.    Klik Browse and select where you extract ido-TWRP-3.0.2.0

9.    Then Klik Flash and wait until the status is Completed Succesfully, it just take several second
10.  After the flashing is completed, put Your Phone to Fastboot Mode by holding power button + volume down and connect your phone to PC
11.  Open TWRP r.e.c.o.v.e.r.y by cofface folder that you already extract and open Recovery.bat and it'll be shown like this

click enter
12.  Next will be shown like below and just click enter

13.  If your phone driver is successfully installed , your phone will be shown here (123123da       fastboot) then click enter

14.  Wait for all the proccess to finish, just take a few seconds then click enter

15.  again wait the proccess to finish, and your device will boot to TWRP
16.  if you want to change the language to English just tap right menu and choose english then swipe it
17.  Choose mount and check mount system partition read-only so you can still receive ota update and back again to main menu
18.  connect your phone to pc and copy Fix_LTE_MIUI8.zip to internal storage (don't put it into any folder)
19.  Tap install in TWRP and select Fix_LTE_MIUI8.zip then swipe to flash it wait until it finish then wipe cache/dalvik
20.  Reboot, and wait your phone to boot, it will take several minutes
21.  If your phone already boot, please check your mobile network setting and Tada.. the Prefered LTE Setting will be there


PLEASE DO IT WITH YOUR OWN RISK
I'M NOT RESPONSIBLE FOR ANYTHING
THIS TUTORIAL ALSO MAKE YOUR BOOTLOADER IS MODIFIED (UNLOCKED THE ILLEGAL/ALTERNATIVE WAY)
I JUST SHARE WHAT I DO FOR FIX THIS LTE THING


FIX_LTE_MIUI8.zip
https://drive.google.com/open?id=0B5nqZsWO3gWqQnFVTVdZSUs3Zk0


TWRP r.e.c.o.v.e.r.y by cofface
https://drive.google.com/open?id=0B5nqZsWO3gWqOFFVUW11UGVZaHc


ido-TWRP-3.0.2.0
https://drive.google.com/open?id=0B5nqZsWO3gWqTUlNS3ZDNUtlMGs


MiFlashTool
https://drive.google.com/open?id=0B5nqZsWO3gWqc1JuNkpaVUJIZzA

IT IS WORK FOR LATEST ROM 6.8.25
IT IS WORK FOR GLOBAL STABLE ROM 7.5.2.0 

[ROM] Cara Flash Asus Zenfone 4 Bootloop Via Recovery RAW Files

cara flash zenfone 4

Untuk kalian yang sedang galau atau bersedih bahkan stress karena hp anda terjadi suatu masalah yang besar yaitu Bootloop, untuk pertama kalinya jika pengguna hp baru mengalami Bootloop pepatah mengatakan "Bootloop berarti anda ganteng" apakah itu betul, hm yah mungkin saja haha.

Saya akan menjelaskan sedikit saja apa itu bootloop, Bootloop adalah masalah yang terjadi pada sistem android dimana tidak bisa melakukan startup sebelum masuk ke menu home, hal yang mungkin terjadi adalah otomatis kembali lagi ke state awal seperti ketika kalian menghidupkan smartphone, bisa dibilang berhenti di logo suatu smartphone. nah lanjut ke topik pembicaraan yaitu Cara Flash Ulang Asus Zenfone 4 Bootloop

Cara Flash Ulang Asus Zenfone 4 Bootloop
Bahan-bahan yang perlu didownload
  • Firmware Stock A400CG Download Di Sini (pilih salah satu)
    • JellyBean ww v4.3.11  Click here (700 MB) via Mediafire
    • Kitkat  ww v6.5.27 Click here (830 MB) via Kumpul Bagi | Click here via Mediafire Link Update
Tutorial Flashing
  • Move/pindah Firmware A400CG Yang Telah di Download Ke dalam SDCARD, Ingat SDCARD [Kartu Memory] Bukan Di Internal !!
  • Setelah Itu Matikan HH , Dan Masuk Ke Mode DroidBoot/FastBoot Dengan Cara menekan  Vol up + Power
  • Setelah Masuk Mode Droidboot/Fastboot  Factory Reset Data terlebih Dahulu (tidak usah di Factory Reset juga gpp), Kemudian Pilihlah SD Download , and Flashing akan di mulai Otomatis.
  • Jika tutorial diatas dirasa tidak terlalu dimengerti, coba lihat dibawah ini versi video
Credit & Special thanks to
MasZen85
Official Kaskus Zen 4
Catatan
  • Berdoalah sebelum flashing
  • Kalau gagal, cek secara detail tutorialnya
  • Dan yang terpenting adalah tanpa harus backup data dan factory reset data, semua data nggak kehapus
Masalah yang sering terjadi ketika akan flashing
      • ERROR: can't find image file : Jika anda mengunduh stock firmware JellyBean, yang nama file sebelumnya [X_TEAM]A400CG_all_WW_user_V4.3.11.raw diganti menjadiA400CG_all_WW_user_V4.3.11.raw setelah itu move/pindahkan ke SDCard dan lakukan flashing seperti tutorial diatas 
      • Layar Hitam setelah flashing, Wifi/Bluetooth/Sinyal mati, tidak bisa telepon, musik erorr, banyak aplikasi force close/berhenti, solusinya Factory Reset (data-data di internal memory bakal kehapus)